Proces
Kako izgleda proces
- 1
Članstvo
Korisnik dobija posebno članstvo u svakoj firmi.
- 2
Aktivni kontekst
Firma se bira eksplicitno i provjerava na serveru.
- 3
Radnja
Upit i izmjena dobijaju tenant kontekst prije pristupa podacima.
- 4
Dokaz
Audit zapis čuva firmu, korisnika i važnu promjenu.
- 5
Pregled
Dozvoljeni sažeci ne otvaraju detalje druge firme.
Odvojeni podaci kroz cijeli sistem
Dokumenti, partneri, računi, troškovi, uplate, zarade, zalihe, imovina, knjiženja i izvještaji imaju tenant vlasništvo. Fajlovi i generisani PDF dokumenti koriste putanju koja uključuje sigurni segment firme.
Baza koristi row-level security na tenant tabelama, a aplikacijska sesija postavlja aktivni kontekst prije upita. Dvije zaštite zajedno smanjuju rizik da jedna greška u filteru otvori podatke druge firme.
- Tenant filtriranje u servisnom sloju
- Row-level security u PostgreSQL bazi
- Odvojene putanje fajlova i PDF dokumenata
- Aktivna firma iz provjerenog članstva
- Tenant filtriranje u servisnom slojuObuhvaćeno
- Row-level security u PostgreSQL baziObuhvaćeno
- Odvojene putanje fajlova i PDF dokumenataObuhvaćeno
- Aktivna firma iz provjerenog članstvaObuhvaćeno
Uloge koje se razlikuju po firmi
Ista osoba može biti administrator u jednoj firmi, korisnik sa ograničenim unosom u drugoj i posmatrač u trećoj. Pravo se ne prenosi automatski iz jednog članstva u drugo.
Promjena aktivne firme osvježava dozvole i kontekst. Osjetljiva radnja se ponovo provjerava na serveru, bez oslanjanja na skriveno polje ili URL parametar.
- Posebna uloga po članstvu
- Najmanji potreban pristup
- Čitanje i izmjena jasno razdvojeni
- Ponovna provjera prije osjetljive radnje
- Posebna uloga po članstvuObuhvaćeno
- Najmanji potreban pristupObuhvaćeno
- Čitanje i izmjena jasno razdvojeniObuhvaćeno
- Ponovna provjera prije osjetljive radnjeObuhvaćeno
Upravljački pregled uz očuvanu granicu
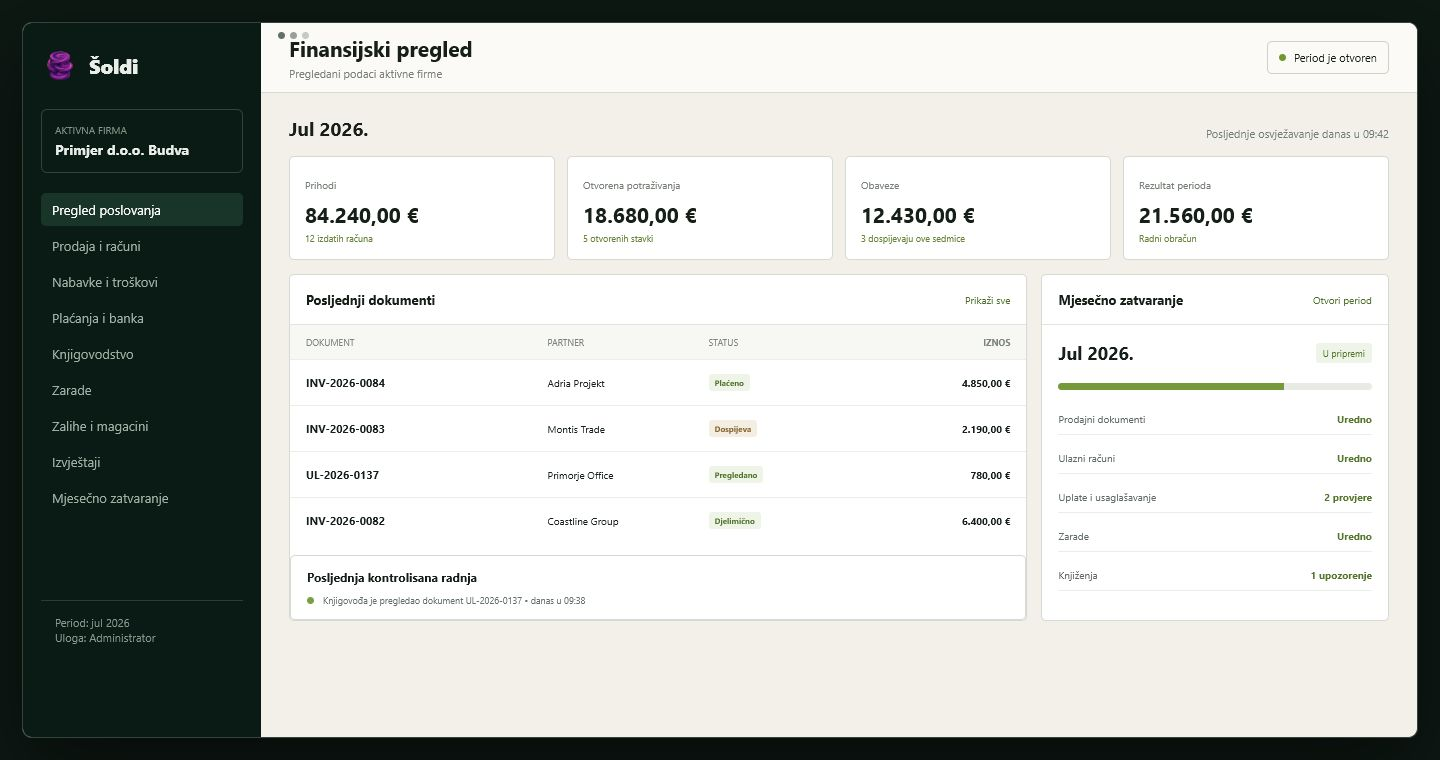
Ovlašćeni vlasnik ili tim može dobiti sažetak po firmi i periodu, ali detaljni dokumenti i računovodstveni zapisi i dalje poštuju članstvo i poslovnu potrebu.
Cilj nije napraviti zajedničku bazu bez granica, već omogućiti pregled odgovornosti, rokova i rezultata uz trag iz koje firme svaki podatak dolazi.
- Sažetak po pravnom licu
- Odvojeni periodi i status zatvaranja
- Jasno porijeklo svake vrijednosti
- Bez spajanja fajlova i knjiženja
- Sažetak po pravnom licuObuhvaćeno
- Odvojeni periodi i status zatvaranjaObuhvaćeno
- Jasno porijeklo svake vrijednostiObuhvaćeno
- Bez spajanja fajlova i knjiženjaObuhvaćeno
Identifikator firme iz browsera se ne smatra ovlašćenjem
Svaka tenant-owned ruta određuje aktivnu firmu iz autentifikovane sesije i važećeg članstva. Super-administratorski pristup detaljima, ako je uopšte potreban, mora imati poseban razlog i audit trag.
Za koga je ovaj tok
- Za vlasnike i timove koji vode više pravnih lica
- Za grupe sa zajedničkim procesom i odvojenim knjigama
- Za servise i interne finansije sa više članstava
Nije za
- Za zajedničko korišćenje jedne firme kao foldera za više društava
- Za prebacivanje podataka između firmi bez formalnog procesa
Česta pitanja
Jasni odgovori prije odluke
Može li isti korisnik imati različite uloge?
Može. Uloga se dodjeljuje po članstvu, pa ovlašćenje u jednoj firmi ne određuje pravo u drugoj.
Kako se štite podaci u bazi?
Tenant tabele koriste row-level security i aplikacijski kontekst aktivne firme, uz dodatne provjere članstva i dozvola.
Može li se dobiti zbirni izvještaj?
Podržani upravljački sažetak može se pripremiti za ovlašćeni opseg, uz jasno porijeklo podataka i bez zaobilaženja detaljnih prava.